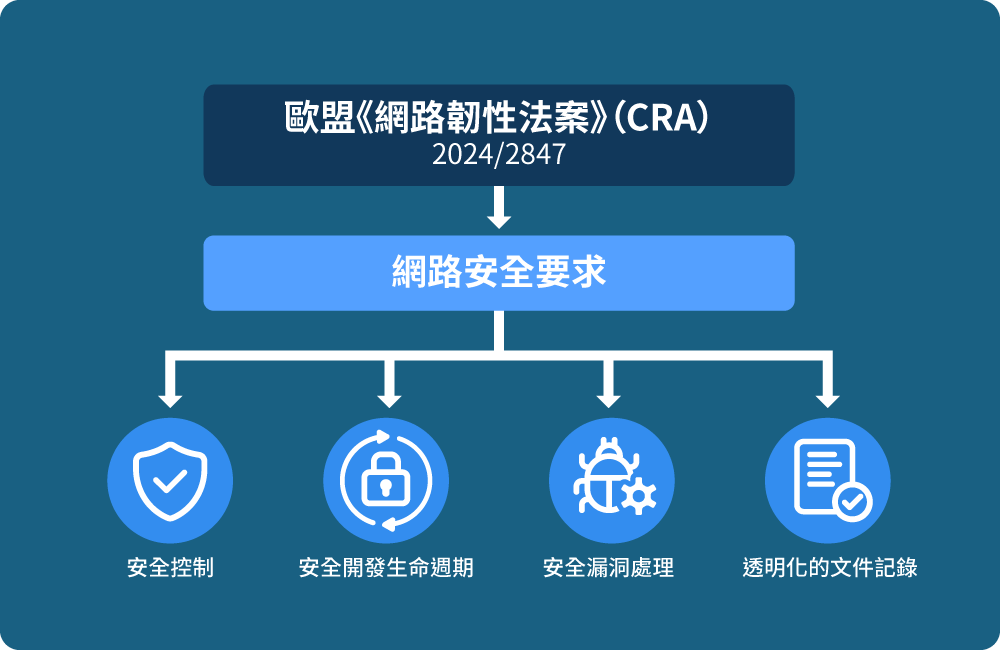
資料來源:MOXA
隨著全球連網裝置與關鍵基礎設施日益仰賴高階運算硬體,歐盟〈網路韌性法案〉(Cyber Resilience Act, CRA)正為全球半導體與資通訊供應鏈帶來結構性變革,這部於2024年12月正式生效的法規,將產品資安從過去的市場自律與事後補救,全面提升為具備強制力的歐盟CE標誌准入門檻,特別值得關注的是,法規中最具急迫性的漏洞與嚴重資安事件通報義務已於2026年9月11日率先上路,距離2027年12月11日全面強制執行僅剩最後1年多的緩衝期,一旦企業違反核心資安要求或製造商義務,最高將面臨1500萬歐元或全球年營業額2.5%的鉅額罰鍰,迫使所有直接或間接輸往歐洲市場的晶片設計與系統製造業者必須重新審視產品安全治理架構。
許多半導體業者過去誤以為歐盟監管僅針對終端消費電子或網路設備,卻忽略〈網路韌性法案〉將所有具備數位元件且能直接或間接連網的軟硬體產品納入規範,其中與晶片產業最相關的分類,莫過於被列為「重要第2類」的微處理器,以及被劃入「關鍵類別」的智慧卡與安全元件,這些高風險晶片在上市前必須經過第三方驗證機構評估,甚至取得強制性歐盟資安驗證,即便部分專供工業客戶整合的客製化晶片或裸晶在B2B交易層面享有特定過渡彈性,依據法規第13條第5項規定,終端設備製造商仍須對整合進產品的各項軟硬體元件執行嚴格盡職調查,這股合規壓力正沿著供應鏈迅速向上游傳導,讓無法提供完整資安證明文件的晶片與矽智財(IP)供應商面臨遭歐洲客戶剔除採購名單的生存危機。
在技術執行層面,這波合規浪潮徹底顛覆半導體業長期偏重效能、功耗與面積(PPA)以及功能測試的傳統開發邏輯,要求業者在晶片架構與暫存器傳輸級(RTL)設計初期便落實「預設安全」與「設計安全」原則,工程團隊不僅必須在硬體底層建置硬體信任根(HRoT)、安全啟動(Secure Boot)、加密金鑰安全儲存與實體防竄改防護機制,更關鍵的挑戰在於將資安驗證轉化為可稽核的工程證據,廠商必須針對潛在攻擊面執行系統化威脅建模,並透過模擬與靜態安全分析證明設計已排除已知可被利用的漏洞,同時將風險評估報告與測試紀錄編製成完整技術文件,自產品上市起保存至少10年以備歐盟各國主管機關隨時查驗。
當代晶片設計高度仰賴異質整合、小晶片(Chiplet)架構以及大量第三方矽智財與開源韌體,更讓脆弱性追蹤變得錯綜複雜,〈網路韌性法案〉明確要求製造商必須為產品建立機器可讀的軟體物料清單(SBOM),並對整合進晶片底層的開源元件履行盡職調查義務,這意味著IC設計公司不能再將第三方IP或公版韌體視為黑盒子,一旦開源社群或上游供應商揭露底層程式碼存在嚴重弱點,晶片廠必須在極短時間內精準盤點受影響的產品型號與客戶流向,並與晶圓代工廠、封測廠及系統整合商建立跨組織的漏洞資訊交換管道,避免因供應鏈資訊斷層而觸犯隱匿或延遲通報紅線。
除了出貨前的設計與驗證門檻,產品上市後的長期維運責任更是許多硬體廠商最容易低估的合規痛點,隨著通報機制於2026年9月11日正式啟動,製造商一旦察覺產品存在正遭駭客主動利用的漏洞或發生嚴重資安事件,必須在24小時內向歐盟網路安全局(ENISA)及指定電腦安全事件應變小組發出早期預警,並於72小時內提交完整評估通知、14天內提出最終修補報告,此外法規更強制要求廠商在產品整個預期使用壽命期間提供至少5年的免費安全更新支援,迫使習慣「晶片交付即結案」的半導體業者必須建立常態化產品資安事件應變團隊(PSIRT),並預先在晶片內建安全且可驗證的遠端韌體更新機制。
台灣擁有全球最密集的晶圓代工、IC設計、網通設備與工業電腦聚落,而歐洲正是台灣高毛利工業自動化、車用電子與關鍵基礎設施硬體的核心出口市場,面對2027年底全面執法的倒數計時,台灣半導體與系統大廠切忌將〈網路韌性法案〉視為單純的法務文書作業,而應趁早對接國際公認的IEC 62443-4-1安全產品開發流程與IEC 62443-4-2技術規範,將威脅分析、自動化弱點掃描與物料清單管理直接嵌入日常研發環境,唯有率先完成工程化資安轉型並取得國際驗證的企業,才能在歐盟築起的高標準資安壁壘中站穩腳步,把合規成本轉為供應鏈競爭力。